Anthropic avverte: i worm AI nei dispositivi smart home entro pochi mesi
I piccoli modelli AI potrebbero presto replicarsi da soli tra dispositivi smart home. L'allarme di Anthropic su una nuova minaccia per la sicurezza IoT.
👁 113 letture
I piccoli modelli di intelligenza artificiale potrebbero essere a pochi mesi dalla capacità di replicarsi autonomamente tra dispositivi connessi a Internet, senza alcun intervento umano. Questa è la conclusione di uno studio pubblicato sul blog di Anthropic, a firma di William Zhou e Daniel Freeman.
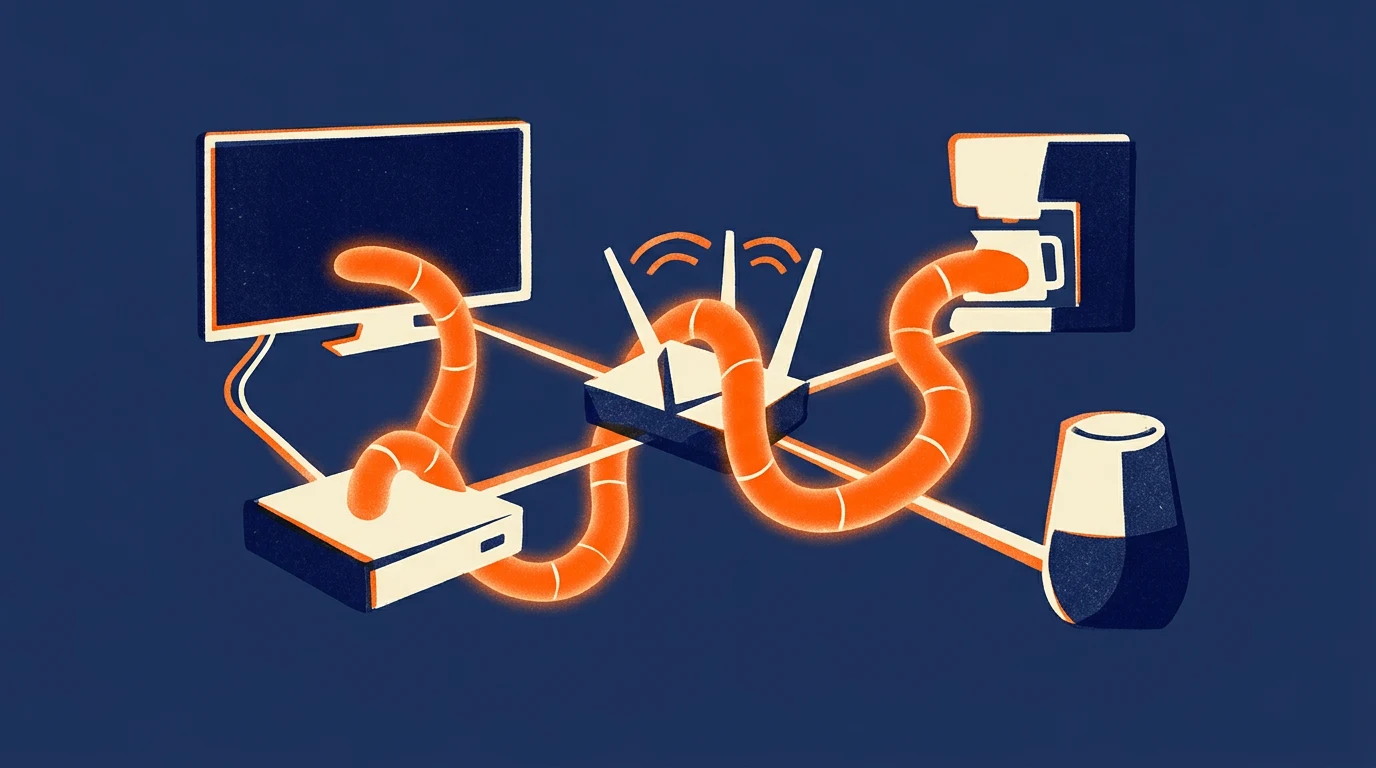
Si tratta di un fronte potenzialmente inedito per la sicurezza informatica, qualora un simile scenario dovesse concretizzarsi. Finora, il malware basato sull’intelligenza artificiale richiedeva la potenza di calcolo di grandi data center. Il worm AI descritto dai ricercatori di Anthropic potrebbe invece operare su reti di dispositivi di largo consumo economici e poco protetti: smart TV, decoder e persino elettrodomestici connessi.
Google · Le tue fontiPiù in alto su Google con un solo clicAggiungi alle fonti preferite →Muffe melmose e moscerini della frutta
Gli autori della ricerca paragonano un potenziale worm AI a un fungo mucillaginoso o a uno sciame di moscerini della frutta: un organismo che avanza lentamente ma con costanza, privo di una cabina di regia centralizzata. La replicazione da un dispositivo all’altro richiederebbe giorni anziché minuti. Si tratta di una differenza sostanziale rispetto ai malware tradizionali, capaci di infettare migliaia di computer in pochi secondi.
Tuttavia, proprio questa caratteristica - l’assenza di un interruttore centrale per spegnerlo - renderebbe il worm estremamente difficile da debellare una volta diffuso. Nelle botnet convenzionali, le forze dell’ordine o le società di sicurezza informatica possono sequestrare o disattivare i server di comando e controllo (C2), paralizzando l’intera rete. Un worm AI che si propaga autonomamente tra i dispositivi non presenta questo singolo punto di vulnerabilità.
I ricercatori hanno basato le loro stime sul modello della botnet Kimwolf, una rete di dispositivi compromessi controllata da criminali informatici che, al suo apice, ha infettato oltre due milioni di apparecchi. La maggior parte di essi era costituita da economici decoder Android TV di produttori poco noti: esattamente la tipologia di hardware presente in milioni di abitazioni e che raramente riceve aggiornamenti di sicurezza.
Gli stessi autori precisano che le loro stime sono indicative, poiché basate su una singola categoria di dispositivi e su una botnet del passato. Ciononostante, delineano una tendenza netta: la potenza di calcolo nei dispositivi di uso comune continua a crescere, mentre i modelli AI necessari per orchestrare attacchi del genere diventano sempre più compatti ed efficienti.
Il contesto tecnologico generale gioca un ruolo decisivo. I colossi del settore - da Apple a Google fino a Samsung - stanno investendo risorse massicce per far funzionare i modelli AI in locale su smartphone, computer portatili, veicoli e apparecchi domestici, riducendo la dipendenza dai server remoti. Se da un lato questa evoluzione favorisce la privacy e la velocità di risposta, dall’altro un ecosistema AI frammentato sui dispositivi degli utenti apre una nuova superficie di attacco, assai più complessa da monitorare e aggiornare rispetto ai sistemi cloud centralizzati.
Un worm informatico tradizionale - come il celebre Morris Worm del 1988 o WannaCry nel 2017 - è un programma malevolo in grado di propagarsi in autonomia tra le macchine attraverso la rete. Non richiede il download manuale di file infetti o clic da parte dell’utente: individua una falla e si trasferisce al bersaglio successivo. Il worm AI teorizzato da Anthropic seguirebbe un principio analogo, ma anziché sfruttare unicamente vulnerabilità di sistema convenzionali, si appoggerebbe alle capacità di piccoli modelli linguistici o altre reti neurali eseguite localmente.
Questa indagine arriva in una fase in cui governi e aziende stanno appena iniziando a comprendere l’entità dei rischi legati all’impiego dell’AI nel crimine informatico. Finora l’attenzione si è concentrata prevalentemente su deepfake, campagne di phishing ottimizzate da modelli generativi e automazione delle intrusioni. La prospettiva di un worm AI autoreplicante sui dispositivi IoT introduce una minaccia di natura diversa - e, secondo Anthropic, non così lontana nel tempo.
Se le previsioni di Anthropic si riveleranno accurate, il settore della sicurezza avrà una finestra temporale molto ridotta per predisporre contromisure efficaci, prima che i dispositivi presenti nelle nostre case possano trasformarsi nei nodi di una botnet di nuova generazione.
More on this from NITIDO


 strumenti ia·Quale decision model scegliere: guida ai compitiAnalisi tecnica per scegliere il decision model adatto: classificazione, tool calling, gestione del dubbio, open weights e requisiti di conformita.